🤖⚡ CASPER AI Reverse Shell Security Lab — Pico HID, Termux, Real-Time Detection və Cyber Attack Monitoring
CyberShieldy CASPER AI Reverse Shell Security Lab layihəsində Raspberry Pi Pico HID, Android Termux, real-time monitoring, təhlükəsizlik hadisələrinin aşkarlanması, AI əsaslı xəbərdarlıq və Red Team / Blue Team yanaşmaları vahid eksperimental kibertəhlükəsizlik laboratoriyasında birləşdirilir.
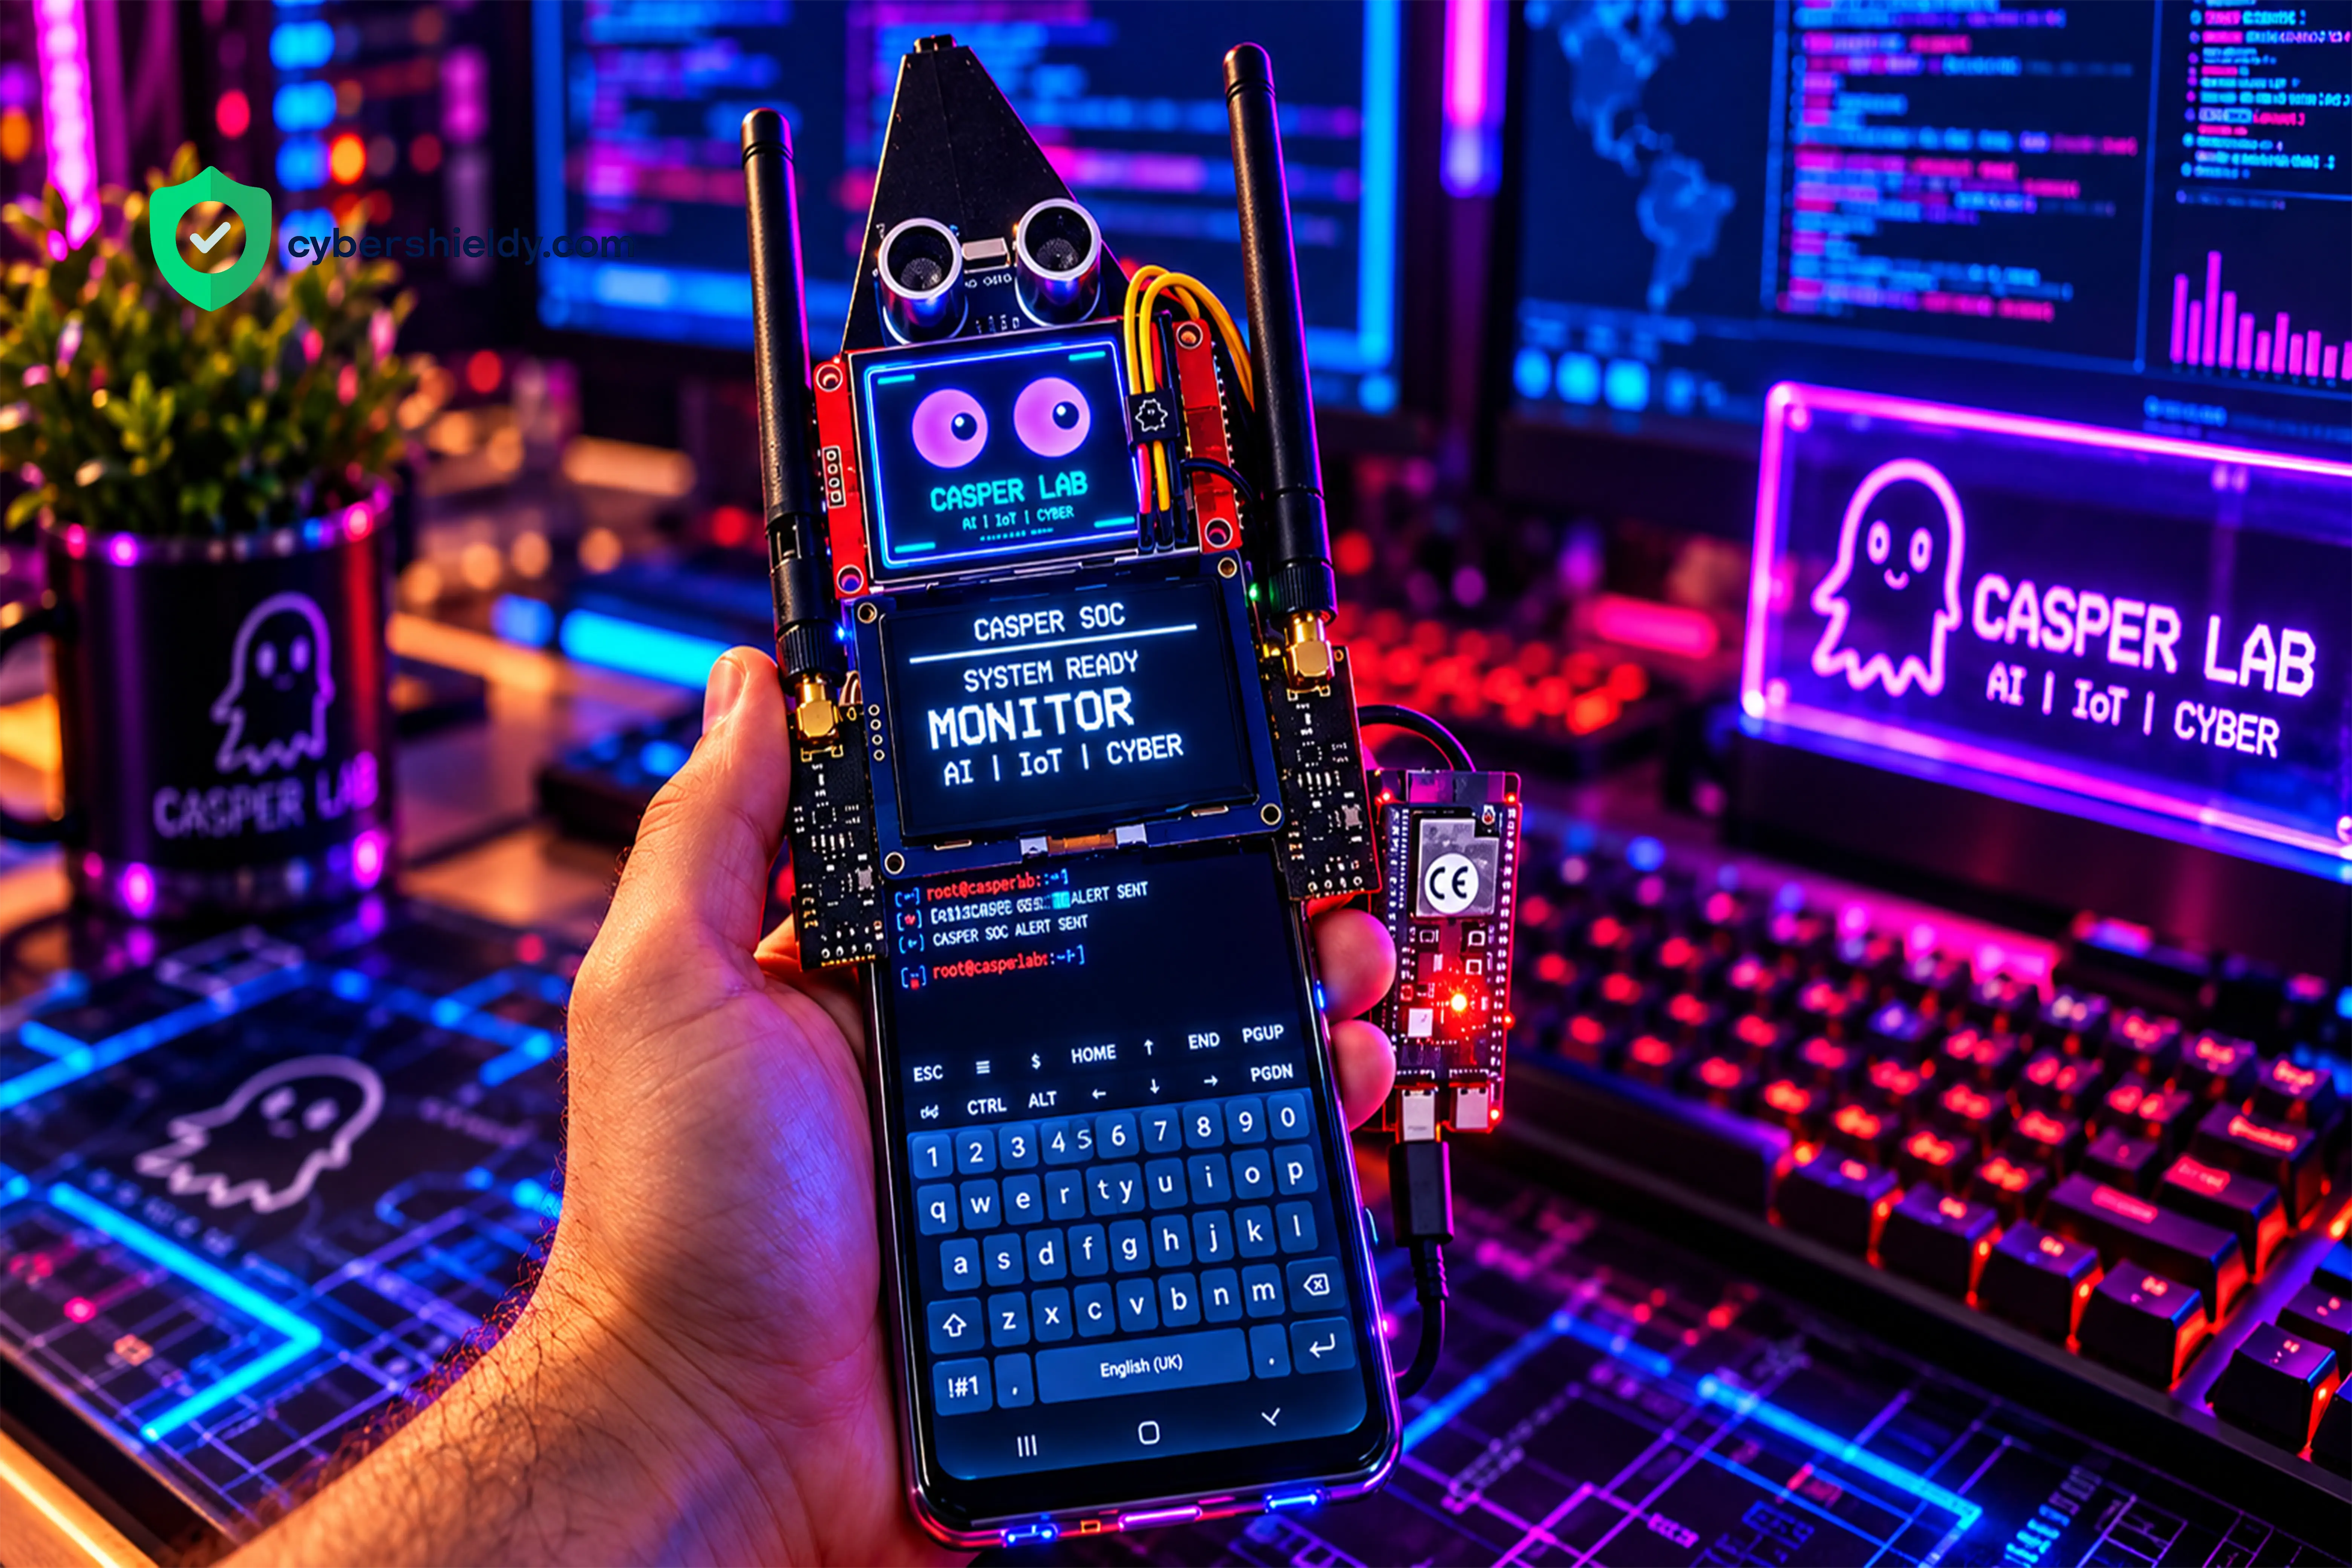
🤖⚡ CASPER AI Reverse Shell Security Lab
CyberShieldy CASPER layihəsinin yeni eksperimental mərhələsində Reverse Shell Security, Raspberry Pi Pico HID, Android Termux, real-time cyber attack monitoring və CASPER AI təhlükəsizlik xəbərdarlıqları vahid laboratoriya sistemində birləşdirilir.
Bu dəfə CASPER yalnız şəbəkəni izləyən və təhlükəsizlik məlumatlarını ekranda göstərən sistem deyil.
Yeni laboratoriya ssenarisində fiziki USB cihazdan başlayan hadisənin mobil sistemə, oradan təhlükəsizlik monitorinqinə və nəhayət CASPER AI xəbərdarlıq sisteminə qədər necə izlənilə biləcəyi göstərilir.
Ümumi konsept:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
RASPBERRY PI PICO
        ↓
USB / HID EVENT
        ↓
ANDROID DEVICE
        ↓
TERMUX SECURITY LAB
        ↓
SECURITY EVENT
        ↓
MONITORING SERVER
        ↓
CASPER AI
        ↓
VISUAL + VOICE ALERT
Burada əsas məqsəd hücum kodunu yaymaq deyil.
Əsas məqsəd:
Bir təhlükəsizlik hadisəsinin necə başladığını, necə aşkarlanmasını və müdafiə sistemi tərəfindən necə izlənilə biləcəyini göstərməkdir.
🔥 Yeni CASPER Reverse Shell Demo
Yeni CASPER laboratoriya demosunda Raspberry Pi Pico mikrocontrolleri USB cihaz kimi test sisteminə qoşulur.
Laboratoriya daxilində Pico xüsusi HID security simulation rolunu oynayır.
Hadisə baş verdikdə Android cihazındakı Termux mühiti bunu müşahidə edir və təhlükəsizlik sistemi hadisəni qeyd edir.
Daha sonra məlumat CASPER monitorinq sisteminə ötürülür.
Konsept belədir:
1
2
3
4
5
6
7
8
9
10
11
PICO CONNECTED
      ↓
USB EVENT DETECTED
      ↓
TERMUX MONITOR
      ↓
SECURITY EVENT CREATED
      ↓
CASPER SERVER
      ↓
AI SECURITY ALERT
CASPER ekranında isə belə statuslar göstərilə bilər:
1
2
3
4
5
6
7
8
9
10
11
CASPER SOC

SYSTEM READY

USB DEVICE DETECTED

SECURITY EVENT

REVERSE SHELL ACTIVITY

MONITORING ACTIVE
və CASPER AI səsli xəbərdarlıq yarada bilər:
1
2
3
4
5
6
7
Diqqət.

Şübhəli təhlükəsizlik fəaliyyəti aşkar edildi.

Reverse shell tipli laboratoriya hadisəsi müəyyən edildi.

Casper monitorinq sistemini aktivləşdirdi.
🧠 Reverse Shell Nədir?
Reverse Shell kibertəhlükəsizlikdə tez-tez rast gəlinən uzaq idarəetmə konseptlərindən biridir.
Ənənəvi bir bağlantıda istifadəçi uzaqdakı sistemə qoşulur.
Reverse Shell modelində isə əlaqənin istiqaməti dəyişə bilər.
Sadələşdirilmiş konsept:
1
2
3
4
5
NORMAL REMOTE CONNECTION

ADMIN
  ↓
SERVER
Reverse Shell modeli isə konseptual olaraq:
1
2
3
4
5
CONTROLLED TEST SYSTEM
        ↓
OUTBOUND CONNECTION
        ↓
AUTHORIZED LAB LISTENER
kimi düşünülə bilər.
Bu tip mexanizmlər Red Team laboratoriyalarında hücum ssenarilərinin necə işlədiyini öyrənmək üçün, Blue Team tərəfində isə şübhəli outbound connection-ların necə aşkar ediləcəyini öyrənmək üçün istifadə edilir.
CyberShieldy laboratoriyasında bu mövzu yalnız:
- şəxsi cihazlarda;
- kontrollu laboratoriyada;
- tədris məqsədi ilə;
- təhlükəsizlik aşkarlama sistemlərini sınaqdan keçirmək üçün
simulyasiya edilir.
⚠️ Reverse Shell Niyə Təhlükəlidir?
Real dünyada icazəsiz Reverse Shell təhlükəli ola bilər.
Çünki hücumçu kompromis edilmiş sistem üzərindən uzaq idarəetmə əldə etməyə cəhd edə bilər.
Mümkün təhlükələr:
- uzaq komanda icrası;
- sistemə nəzarət;
- əlavə zərərli fəaliyyət;
- məlumatlara icazəsiz çıxış;
- şəbəkə daxilində lateral movement;
- əlavə cihazların araşdırılması;
- persistence cəhdləri;
- təhlükəsizlik sistemlərindən yayınma;
- məlumatların çıxarılması;
- sistem resurslarından sui-istifadə.
Buna görə Reverse Shell detection SOC və Blue Team üçün vacib mövzulardan biridir.
🔍 Reverse Shell Detection
Müdafiə tərəfdə məqsəd sadəcə “reverse shell” sözünü tapmaq deyil.
Əsas məqsəd sistem davranışını analiz etməkdir.
Məsələn:
1
2
3
4
5
6
7
8
9
10
11
PROCESS
   ↓
NETWORK CONNECTION
   ↓
UNUSUAL DESTINATION
   ↓
BEHAVIOR ANALYSIS
   ↓
SECURITY EVENT
   ↓
ALERT
Blue Team aşağıdakı göstəricilərə diqqət edə bilər:
- gözlənilməyən outbound connection;
- qeyri-adi port istifadəsi;
- sistem shell-i ilə network connection arasında əlaqə;
- şübhəli child process;
- terminal fəaliyyətinin dəyişməsi;
- qeyri-adi process chain;
- yeni USB cihazının qoşulmasından dərhal sonra başlayan fəaliyyət;
- endpoint loglarında anomaliya;
- SIEM correlation nəticələri.
CASPER-in rolu bu hadisəni istifadəçiyə daha vizual göstərməkdir.
🔌 Raspberry Pi Pico + HID Security
Layihənin maraqlı hissələrindən biri Raspberry Pi Pico istifadə edilməsidir.
Pico USB cihaz kimi müxtəlif eksperimental laboratoriya funksiyalarında istifadə edilə bilər.
CASPER laboratoriyasında məqsəd Pico-nu zərərli cihaz kimi təqdim etmək deyil.
Əksinə məqsəd:
USB/HID əsaslı təhlükəsizlik hadisəsi baş verdikdə müdafiə sisteminin bunu necə görə biləcəyini öyrənməkdir.
Konsept:
1
2
3
4
5
6
7
8
9
USB DEVICE
    ↓
HID EVENT
    ↓
OPERATING SYSTEM
    ↓
SECURITY MONITOR
    ↓
CASPER
Bu, USB təhlükəsizliyi mövzusunu daha vizual şəkildə öyrənməyə imkan verir.
⌨️ HID Nədir?
HID — Human Interface Device anlayışıdır.
Klaviatura və siçan kimi cihazlar HID kateqoriyasına daxildir.
Məsələn:
1
2
3
4
KEYBOARD
MOUSE
USB CONTROLLER
SPECIAL USB DEVICE
Əgər əməliyyat sistemi bir cihazı klaviatura kimi tanıyırsa, həmin cihaz istifadəçi interfeysi ilə əlaqəli input yarada bilər.
Buna görə cybersecurity sahəsində USB HID Security ayrıca araşdırma mövzusudur.
Blue Team üçün əsas sual belədir:
Kompüterə qoşulan hər USB cihazına avtomatik etibar etmək doğrudurmu?
Cavab adətən:
Xeyr.
📱 Android + Termux Security Monitoring
CASPER laboratoriyasının digər maraqlı tərəfi Android cihazının istifadə edilməsidir.
Android daxilində Termux təhlükəsizlik laboratoriyası kimi istifadə olunur.
Termux burada:
1
2
3
4
5
6
7
8
9
10
11
ANDROID
   ↓
TERMUX
   ↓
DEVICE EVENT
   ↓
SECURITY SCRIPT
   ↓
LOG
   ↓
SERVER
modelində işləyir.
Məsələn Raspberry Pi Pico telefona qoşulduqda sistem USB cihaz hadisəsini müşahidə edə bilər.
Daha sonra təhlükəsizlik monitorinqi bunu qeyd edir.
CASPER server isə həmin hadisəni ayrıca security event kimi emal edir.
📲 Telefon Kibertəhlükəsizlik Sensoruna Çevrilir
Bu layihədə telefon sadəcə mobil cihaz deyil.
Telefon müəyyən mənada portativ security sensor rolunu oynayır.
Konsept:
1
2
3
4
5
6
7
8
9
10
11
USB HARDWARE
      ↓
ANDROID PHONE
      ↓
TERMUX
      ↓
SECURITY SENSOR
      ↓
NETWORK
      ↓
CASPER AI
Bu isə mobil cihaz, mikrocontroller və AI sistemini eyni cybersecurity layihəsində birləşdirir.
🤖 CASPER AI Hadisəni Necə Görür?
CASPER təhlükəsizlik hadisəsini müxtəlif mənbələrdən ala bilər.
Ümumi model:
1
2
3
4
5
6
7
8
9
10
11
SECURITY EVENT
      ↓
SERVER
      ↓
EVENT CLASSIFICATION
      ↓
CASPER AI
      ↓
RISK CONTEXT
      ↓
ALERT
CASPER istifadəçiyə hadisəni sadə dildə təqdim edə bilər.
Məsələn:
1
2
3
4
5
6
7
CASPER ALERT

USB EVENT DETECTED

SUSPICIOUS ACTIVITY

MONITORING ACTIVE
və ya:
1
2
3
4
5
6
7
CASPER SOC

REVERSE SHELL ACTIVITY

ANALYZING EVENT

SECURITY ALERT
🗣️ CASPER AI Voice Alert
Vizual xəbərdarlıqdan əlavə CASPER səsli xəbərdarlıq da verə bilər.
Məsələn:
1
2
3
4
5
6
7
Diqqət.

Yeni USB təhlükəsizlik hadisəsi aşkar edildi.

Sistem şübhəli bağlantı aktivliyi müəyyən etdi.

Casper təhlükəsizlik analizini başladır.
Bu halda cybersecurity hadisəsi yalnız log faylında qalmır.
Hadisə fiziki dünyaya çıxır:
1
2
3
4
5
6
7
8
9
LOG
 ↓
AI
 ↓
DISPLAY
 +
VOICE
 +
PHYSICAL CYBER DEVICE
🖥️ CASPER Monitor
CASPER layihəsinin əsas ideyalarından biri təhlükəsizlik məlumatını terminaldan çıxarıb ayrıca fiziki interfeysə gətirməkdir.
Ənənəvi yanaşma:
1
2
3
4
5
LOG
 ↓
TERMINAL
 ↓
ANALYST
CASPER yanaşması:
1
2
3
4
5
6
7
8
9
10
11
SECURITY EVENT
      ↓
MONITORING SERVER
      ↓
CASPER AI
      ↓
PHYSICAL DISPLAY
      ↓
VOICE ALERT
      ↓
ANALYST
Bu həm tələbə, həm də izləyici üçün hadisəni daha anlaşılan edir.
🔴 Red Team Perspektivi
Red Team laboratoriyasında Reverse Shell konsepti vacib mövzulardan biridir.
Lakin Red Team təliminin əsas məqsədi sadəcə bağlantı əldə etmək deyil.
Əsl məqsəd hücum zəncirini başa düşməkdir.
1
2
3
4
5
6
7
AUTHORIZED LAB
      ↓
ATTACK SIMULATION
      ↓
SECURITY EVENT
      ↓
DETECTION OPPORTUNITY
Red Team baxımından suallar:
- belə fəaliyyət hansı logları yaradır?
- endpoint bunu necə görür?
- network monitor bunu görə bilərmi?
- SIEM hansı hadisələri correlation edə bilər?
- Blue Team hansı göstəricilərdən istifadə edə bilər?
- hadisə nə qədər tez aşkar edilir?
🔵 Blue Team Perspektivi
Blue Team üçün əsas məqsəd:
Detection + Analysis + Response
Model:
1
2
3
4
5
6
7
8
9
10
11
12
13
ENDPOINT EVENT
      ↓
LOG
      ↓
MONITORING
      ↓
DETECTION
      ↓
ANALYSIS
      ↓
ALERT
      ↓
RESPONSE
Blue Team aşağıdakı hadisələri araşdıra bilər:
- USB device connection;
- yeni process;
- qeyri-adi network connection;
- shell activity;
- endpoint anomaly;
- təhlükəli process chain;
- şübhəli outbound traffic;
- fərqli cihazlar arasında correlation.
🟣 Purple Team Yanaşması
CASPER layihəsinin ən güclü tərəflərindən biri Red Team və Blue Team yanaşmasının birlikdə nümayiş etdirilməsidir.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
RED TEAM
   ↓
AUTHORIZED SIMULATION
   ↓
SECURITY EVENT
   ↓
BLUE TEAM
   ↓
DETECTION
   ↓
CASPER AI
   ↓
ANALYSIS
   ↓
DEFENSE IMPROVEMENT
Bu, Purple Team yanaşmasıdır.
Yəni məqsəd:
“Hücum etdim” demək deyil.
Məqsəd:
“Hücum simulyasiyası zamanı müdafiə sisteminin nə gördüyünü və onu necə yaxşılaşdıra biləcəyimizi öyrəndik.”
📡 Network Security Perspektivi
Reverse Shell ssenarilərində network visibility də vacibdir.
Müdafiə tərəfi trafikdə anomaliyaları araşdıra bilər.
1
2
3
4
5
6
7
8
9
10
11
ENDPOINT
   ↓
NETWORK
   ↓
IDS / IPS
   ↓
LOG
   ↓
SIEM
   ↓
SOC
Burada aşağıdakı texnologiyalar rol oynaya bilər:
- IDS;
- IPS;
- SIEM;
- EDR;
- XDR;
- Firewall;
- Network Monitoring;
- DNS Monitoring;
- Endpoint Logging;
- Threat Detection.
🛡️ IDS / IPS ilə Detection
Şəbəkə əsaslı təhlükəsizlik sistemləri trafik davranışını analiz edə bilər.
Məsələn:
1
2
3
4
5
6
7
8
9
10
11
NETWORK TRAFFIC
       ↓
IDS / IPS
       ↓
ANALYSIS
       ↓
SUSPICIOUS EVENT
       ↓
SIEM
       ↓
CASPER
CASPER burada son vizual notification qatına çevrilə bilər.
📊 SIEM + CASPER
CASPER gələcəkdə SIEM sistemləri ilə daha dərin inteqrasiya edilə bilər.
Məsələn:
1
2
3
4
5
6
7
8
9
10
11
12
13
ENDPOINT
   ↓
LOG
   ↓
SIEM
   ↓
CORRELATION
   ↓
AI ANALYSIS
   ↓
CASPER
   ↓
VOICE + DISPLAY
Bu halda CASPER fiziki SOC assistant kimi fəaliyyət göstərə bilər.
🚨 SOC Perspektivi
SOC analyst üçün əsas suallar belədir:
1
2
3
4
5
6
7
8
9
10
11
12
13
NƏ BAŞ VERDİ?

HANSI CİHAZDA BAŞ VERDİ?

NƏ VAXT BAŞ VERDİ?

HANSI PROSES BAŞLADI?

HANSI NETWORK CONNECTION YARANDI?

HADİSƏ RİSKLİDİRMİ?

HANSI RESPONSE TƏTBİQ OLUNMALIDIR?
CASPER bu məlumatların bir hissəsini sadələşdirilmiş formada təqdim edə bilər.
🧠 AI Cybersecurity
AI burada “hacker” rolunu oynamır.
CASPER AI-nin əsas rolu təhlükəsizlik məlumatını anlamağa kömək etməkdir.
1
2
3
4
5
6
7
8
9
RAW LOGS
   ↓
SECURITY EVENTS
   ↓
AI CONTEXT
   ↓
RISK CLASSIFICATION
   ↓
HUMAN-READABLE ALERT
Məsələn AI müəyyən edə bilər:
1
2
3
4
5
6
7
USB EVENT
+
NEW PROCESS
+
OUTBOUND CONNECTION
=
SUSPICIOUS SECURITY CONTEXT
Son qərar isə yenə insana məxsusdur.
🧩 Event Correlation
Tək bir hadisə həmişə təhlükə demək deyil.
Məsələn USB cihazının qoşulması normal ola bilər.
Network connection da normal ola bilər.
Terminal açılması da normal ola bilər.
Lakin hadisələr ardıcıl şəkildə meydana gəlirsə:
1
2
3
4
5
6
7
8
9
10
11
USB CONNECTED
      +
TERMINAL EVENT
      +
PROCESS EVENT
      +
NETWORK EVENT
      ↓
CORRELATION
      ↓
HIGHER SECURITY CONTEXT
yarana bilər.
Bu, SIEM və SOC məntiqinin əsas prinsiplərindən biridir.
⚡ Real-Time Cyber Attack Monitoring
CASPER layihəsində məqsəd hadisəni mümkün qədər real-time göstərməkdir.
1
2
3
4
5
6
7
8
9
EVENT
 ↓
DETECTION
 ↓
PROCESSING
 ↓
CASPER
 ↓
ALERT
Nəticədə istifadəçi təhlükəsizlik hadisəsini baş verdiyi anda vizual şəkildə görə bilir.
📡 Wi-Fi Hücumları ilə Əlaqə
CASPER layihəsi yalnız Reverse Shell laboratoriyası ilə məhdudlaşmır.
Layihədə Wi-Fi security mövzuları da ayrıca araşdırılır.
Məsələn:
- Wireless Security;
- Rogue AP Detection;
- Fake Wi-Fi Detection;
- Wi-Fi Monitoring;
- Network Discovery;
- Threat Detection;
- Unauthorized Device Detection.
Bu sistemlər gələcəkdə vahid təhlükəsizlik monitorinq platformasında birləşdirilə bilər.
🔥 Multi-Vector Cybersecurity Lab
Gələcək CASPER modeli müxtəlif təhlükəsizlik hadisələrini eyni anda analiz edə bilər.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
WI-FI EVENT
     +
USB EVENT
     +
REVERSE SHELL EVENT
     +
NETWORK EVENT
     +
ENDPOINT EVENT
     ↓
CASPER AI
     ↓
SOC
     ↓
ALERT
Beləliklə CASPER yalnız bir hücum növünə fokuslanmır.
CASPER multi-vector cybersecurity monitoring platform konseptinə doğru inkişaf edir.
💻 Endpoint Security
Reverse Shell detection üçün endpoint visibility çox vacibdir.
Endpoint tərəfində:
- process creation;
- command interpreter activity;
- process tree;
- network connection;
- USB event;
- authentication;
- user activity;
- file activity
kimi məlumatlar təhlükəsizlik analizi üçün istifadə edilə bilər.
📱 Mobile Security
CASPER layihəsi mobile security mövzusunu da əhatə edir.
Android + Termux kombinasiyası burada maraqlı eksperimental platforma yaradır.
1
2
3
4
5
6
7
8
9
10
11
ANDROID
  +
TERMUX
  +
USB
  +
NETWORK
  +
AI
  =
MOBILE CYBERSECURITY LAB
Bu yanaşma tələbəyə mobil əməliyyat sistemi və cybersecurity arasındakı əlaqəni göstərir.
🔌 USB Security
USB security real təşkilatlarda vacib müdafiə sahəsidir.
Naməlum USB cihazlar risk yarada bilər.
Mümkün qorunma yanaşmaları:
- device control;
- USB policy;
- endpoint monitoring;
- allowlisting;
- least privilege;
- user awareness;
- device logging;
- EDR monitoring;
- physical security.
Əsas prinsip:
Naməlum USB cihazına avtomatik etibar etmə.
🎓 Hacker Dərsləri və Ethical Hacking
Ethical Hacking dərslərində yalnız hücum alətlərini göstərmək kifayət deyil.
Tələbə aşağıdakı zənciri anlamalıdır:
1
2
3
4
5
6
7
8
9
10
11
ATTACK TECHNIQUE
       ↓
SECURITY EVENT
       ↓
LOG
       ↓
DETECTION
       ↓
ANALYSIS
       ↓
RESPONSE
CyberShieldy CASPER laboratoriyasının əsas məqsədlərindən biri də budur.
🎓 Kiber Təhlükəsizlik Dərsləri
CASPER layihəsi aşağıdakı mövzular üzrə kiber dərslərdə istifadə edilə bilər:
- Cybersecurity;
- Kiber Təhlükəsizlik;
- Ethical Hacking;
- Hacker dərsləri;
- Penetration Testing;
- Reverse Shell;
- Reverse Shell Detection;
- Red Team;
- Blue Team;
- Purple Team;
- SOC;
- SIEM;
- IDS / IPS;
- Endpoint Security;
- Network Security;
- USB Security;
- HID Security;
- Mobile Security;
- Termux;
- Raspberry Pi Pico;
- IoT Security;
- AI Cybersecurity;
- Security Automation;
- Threat Detection;
- Incident Response.
🧪 Cybersecurity Training Lab
CyberShieldy CASPER laboratoriyasının əsas prinsipi real infrastruktura zərər vermədən real cybersecurity proseslərini vizuallaşdırmaqdır.
1
2
3
4
5
6
7
8
9
CONTROLLED LAB
      ↓
SIMULATION
      ↓
DETECTION
      ↓
ANALYSIS
      ↓
DEFENSE
Tələbə həm hücum məntiqini, həm müdafiə məntiqini eyni sistemdə görə bilir.
🔐 Təhlükəsizlik Prinsipləri
CyberShieldy laboratoriyasında bütün testlər aşağıdakı prinsiplərlə aparılır:
- yalnız sahibinə məxsus cihazlarda test;
- yalnız icazəli sistemlər;
- kontrollu laboratoriya;
- üçüncü şəxslərin sistemlərinə müdaxilə edilməməsi;
- real istifadəçi məlumatlarının toplanmaması;
- kritik məlumatların ictimai paylaşılmaması;
- authentication;
- authorization;
- logging;
- audit;
- least privilege;
- network isolation;
- təhlükəsiz API dizaynı;
- insan nəzarəti.
🔒 Texniki Detallar Niyə Açıq Paylaşılmır?
CyberShieldy CASPER layihəsində konsept və müdafiə yanaşması ictimai şəkildə təqdim olunur.
Lakin real sistemdə sui-istifadəyə səbəb ola biləcək kritik texniki detallar paylaşılmır.
Məsələn açıq şəkildə paylaşılmır:
- işlək reverse shell payload-ları;
- real exploitation komandaları;
- avtomatik hücum scriptləri;
- şəxsi IP ünvanları;
- authentication məlumatları;
- API tokenləri;
- SSH açarları;
- daxili sistem credential-ları;
- real persistence mexanizmləri;
- bypass texnikaları;
- tam HID attack payload;
- daxili server infrastrukturu;
- kritik müdafiə konfiqurasiyası.
Əsas prinsip:
Konsept paylaşılır. Təhlükəsizlik öyrədilir. Kritik hücum sirləri paylaşılmır.
🚀 CASPER AI Cybersecurity Platform
CASPER konsepti getdikcə genişlənir.
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
AI
+
CYBERSECURITY
+
NETWORK SECURITY
+
REVERSE SHELL DETECTION
+
USB SECURITY
+
HID SECURITY
+
MOBILE SECURITY
+
WI-FI SECURITY
+
IoT
+
ROBOTICS
+
SOC
+
SIEM
+
RED TEAM
+
BLUE TEAM
+
PURPLE TEAM
+
SECURITY AUTOMATION
=
CYBERSHIELDY CASPER AI
CASPER sadəcə robot deyil.
CASPER müxtəlif cybersecurity hadisələrini fiziki dünyada göstərən eksperimental AI Cybersecurity Platform konseptidir.
🤖 CASPER-in Gələcək Modeli
Gələcək model:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
USB / HID
     ↓
ENDPOINT
     ↓
NETWORK
     ↓
SECURITY DATA
     ↓
SIEM / SOC
     ↓
AI ANALYSIS
     ↓
CASPER
     ↓
VOICE
+
DISPLAY
+
PHYSICAL RESPONSE
     ↓
HUMAN DECISION
Bu sistem gələcəkdə müxtəlif təhlükəsizlik sensorlarını vahid platformada birləşdirə bilər.
👨💻 Layihənin Müəllifi
Savaylov Emin
🛡️ Kibertəhlükəsizlik Mütəxəssisi
🔴 Red Team
🔵 Blue Team üzrə Təlimçi
🟣 Purple Team Security Lab
🤖 CyberShieldy CASPER AI Cybersecurity layihəsinin müəllifi və inkişaf etdiricisi
🌐 https://cybershieldy.com
🎥 CASPER AI Reverse Shell Security Lab — Instagram Reel
CASPER AI Reverse Shell / Raspberry Pi Pico HID / Termux cybersecurity laboratoriya demosunu Instagram Reel videosunda izləyə bilərsiniz.
📱 Instagram Reel:
CASPER AI — Reverse Shell Security Lab
Videoda Raspberry Pi Pico ilə yaradılmış kontrollu USB/HID laboratoriya hadisəsinin Android/Termux tərəfində izlənilməsi, təhlükəsizlik monitorinq sisteminə ötürülməsi və CASPER AI tərəfindən vizual və səsli cybersecurity xəbərdarlığına çevrilməsi konsepti nümayiş etdirilir.
🔗 Oxşar Mövzular
- 📡 CASPER AI Wi-Fi Security — Rogue AP və Fake Wi-Fi Detection
- 📊🛡️ SIEM nədir və necə işləyir?
- 🔴🔵 Red Team və Blue Team arasındakı fərqlər
- 🤖🛡️ SIEM və Süni İntellekt inteqrasiyası
- 🤖📡 IoT Security və ağıllı sistemlər
- ⚡🛡️ ESP32 ilə SIEM inteqrasiyası
- 🤖⚡ CyberShieldy Casper: AI kibertəhlükəsizlik köməkçisi
- 🤖📱 CyberShieldy Casper: Səsli Mobil İdarəetmə və USB Təhlükəsizlik Laboratoriyası
- 🤖⚔️ CyberShieldy Casper: Gələcəyin AI Pentest Robotu
- 🕵️ MITM Hücumu Nədir? Şəbəkədəki Görünməz Düşmən
- 🎣 Phishing hücumu nədir? Müdafiə yolları
- 📡 Wi-Fi Hücumları və Təhlükəsizlik Tövsiyələri
📢 Nəticə
CyberShieldy CASPER AI Reverse Shell Security Lab layihəsi Raspberry Pi Pico, USB HID, Android, Termux, Reverse Shell Detection, Network Monitoring, AI, SOC, SIEM, Red Team, Blue Team və Purple Team konseptlərini vahid eksperimental cybersecurity laboratoriyasında birləşdirir.
Bugünkü model:
1
2
3
4
5
6
7
8
9
10
11
12
13
PICO
 ↓
USB / HID
 ↓
ANDROID
 ↓
TERMUX
 ↓
SECURITY EVENT
 ↓
CASPER AI
 ↓
ALERT
Gələcək model:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
MULTIPLE SECURITY SOURCES
          ↓
USB + WIFI + ENDPOINT + NETWORK
          ↓
SECURITY MONITORING
          ↓
SIEM
          ↓
AI ANALYSIS
          ↓
CASPER AI
          ↓
VOICE + DISPLAY
          ↓
SOC ANALYST
          ↓
HUMAN DECISION
CASPER layihəsinin məqsədi sadəcə hücum göstərmək deyil.
Əsas məqsəd hücum və müdafiə arasındakı bütün prosesi görünən etməkdir:
1
2
3
4
5
6
7
8
9
10
11
ATTACK SIMULATION
        ↓
DETECTION
        ↓
ANALYSIS
        ↓
ALERT
        ↓
RESPONSE
        ↓
DEFENSE IMPROVEMENT
“Kibertəhlükəsizlik yalnız hücumu bilmək deyil — hücumun izini görmək, vaxtında aşkarlamaq və düzgün müdafiə qurmaqdır.”
“CASPER AI — cyber attack simulation, threat detection, AI analysis və physical cybersecurity monitoring-i vahid laboratoriyada birləşdirən CyberShieldy platformasıdır.”