🤖📡 CASPER AI Wireless Security Lab — Flipper Zero, M5Stick, T-Embed, ESP32-S3 və Wi-Fi/Bluetooth Pentest
CASPER AI Wireless Security Lab: Flipper Zero, M5Stick, LILYGO T-Embed və ESP32-S3 kimi portativ kiber cihazların pentestdə rolu; Evil Twin, Fake Wi-Fi, Beacon Flood və Bluetooth Spam laboratoriya testləri, Wi-Fi təhlükəsizliyi, Red Team/Blue Team analizi və CASPER AI səsli xəbərdarlıqları.
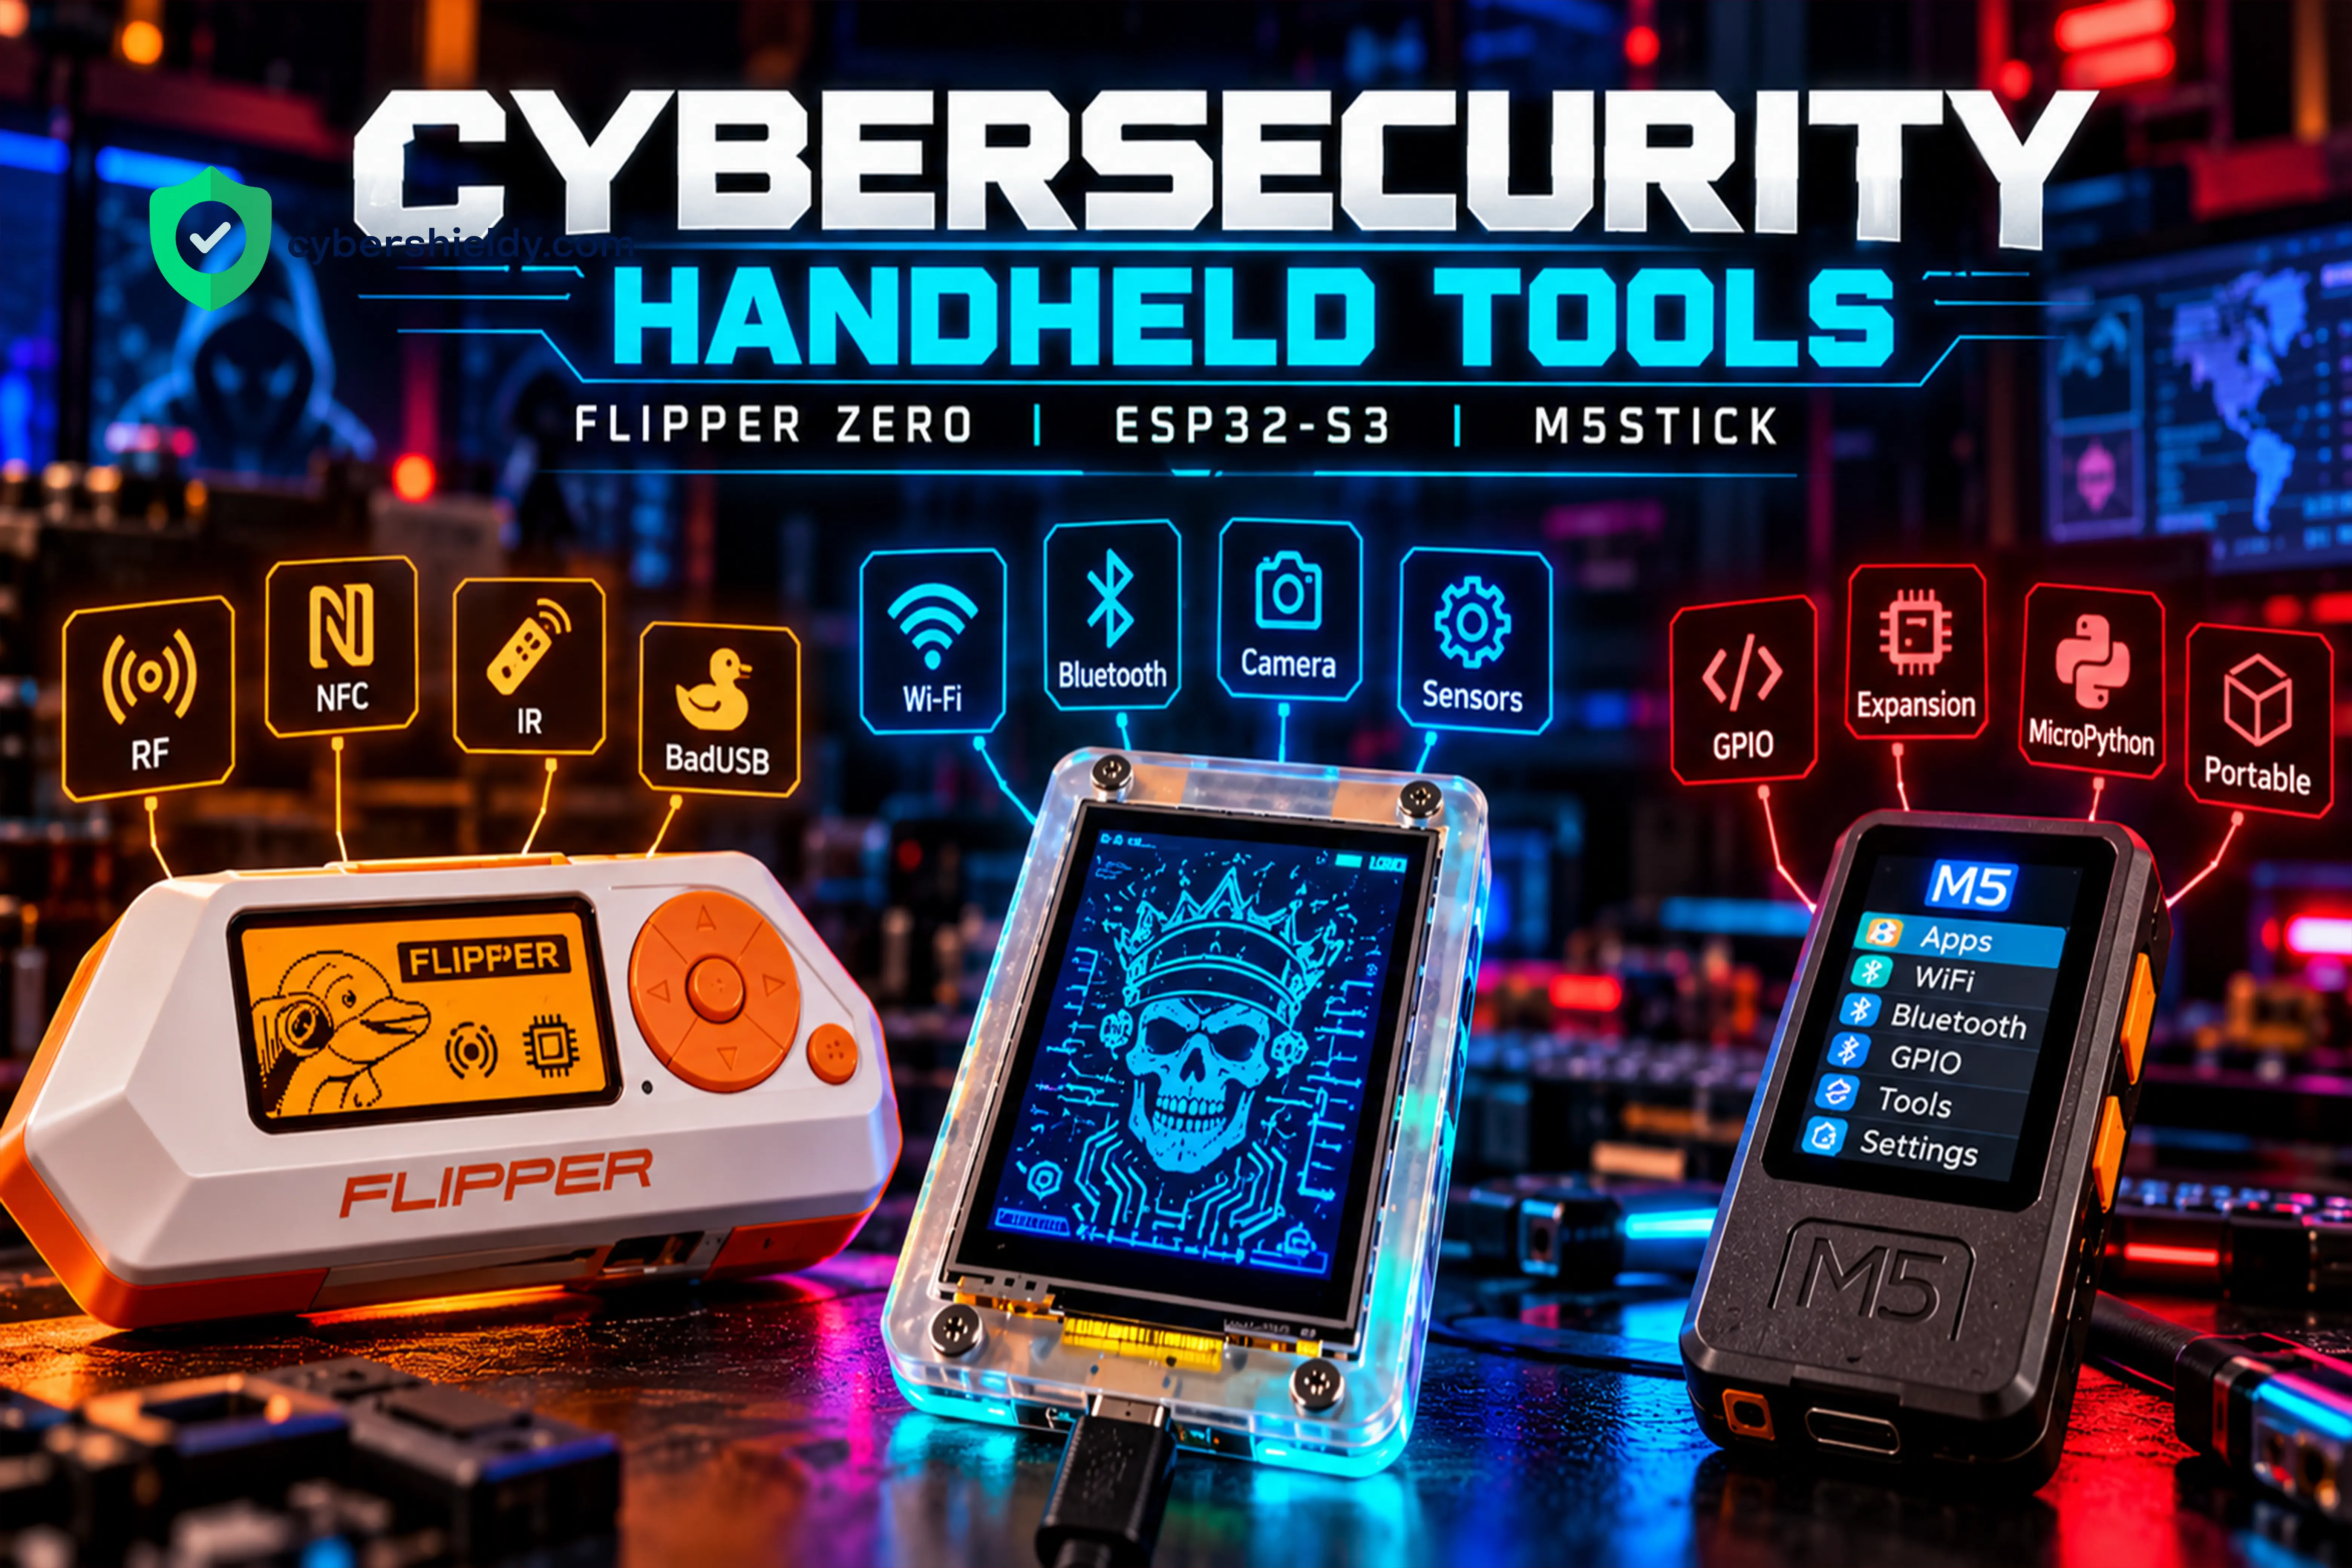
🤖📡 CASPER AI Wireless Security Lab — Portativ Hacking Tools və Wireless Pentest
Flipper Zero • M5Stick • LILYGO T-Embed • ESP32-S3 • Evil Twin • Fake Wi-Fi • Beacon Flood • Bluetooth Spam • CASPER AI Voice Alerts
Müasir kibertəhlükəsizlik (Cybersecurity) yalnız kompüterdə terminal açmaq, Nmap işlətmək və ya veb tətbiqləri yoxlamaqdan ibarət deyil. Bu gün Wireless Security, Wi-Fi Security, Bluetooth Security, IoT Security, RF Security və Penetration Testing mövzularını real avadanlıqla öyrənmək mümkündür.
CyberShieldy CASPER AI layihəsində mən — Savaylov Emin — portativ kiber cihazların imkanlarını, nəzarət edilən Red Team / Blue Team / Purple Team laboratoriya ssenarilərini və müdafiə sisteminin hadisələrə reaksiyasını birləşdirirəm. Məqsəd yalnız “hücum aləti nə edir?” sualına cavab vermək deyil: hansı iz qalır, təhlükə necə aşkarlanır, hansı xəbərdarlıq yaranır və müdafiə necə gücləndirilir?
Bu məqalədə cihazların real texniki fərqlərini, müxtəlif firmware sistemlərini, şəxsi laboratoriyamda apardığım Evil Twin, Fake Wi-Fi, Beacon və Bluetooth Spam testlərini, eləcə də CASPER AI səsli xəbərdarlıq konseptini izah edirəm. Video nümayişin linki aşağıdadır.
Laboratoriyanın əsas ideyası: Hücum davranışını icazəli mühitdə simulyasiya et → hadisəni müşahidə et → log və sübut topla → Blue Team aşkarlamasını yoxla → CASPER AI ilə vizual/səsli xəbərdarlıq göstər.
🎥 Real CASPER AI Wireless Security Demo — Instagram Reel
📱 Instagram-da real laboratoriya Reel videosunu izləyin
Videonun mövzusu Evil Twin / Fake Wi-Fi laboratoriya simulyasiyaları, Beacon testləri, Bluetooth Spam davranışı və CASPER AI səsli xəbərdarlıq imkanlarıdır. Bunlar icazəli sınaq cihazları üzərində tədris məqsədilə təqdim olunur; videonu ayrıca texniki audit sübutu kimi deyil, nümayiş materialı kimi qiymətləndirmək lazımdır.
🧰 Portativ Hacker Cihazları Nədir?
Hacker tools / penetration testing devices — simsiz protokolları öyrənmək, cihazları tanımaq, öz şəbəkəsinin təhlükəsizliyini ölçmək, radiotezlik mühitini araşdırmaq və təhlükəsizlik hadisələrini nümayiş etdirmək üçün istifadə edilən proqramlaşdırıla bilən avadanlıqlardır.
- Flipper Zero: Sub-GHz, 125 kHz RFID, NFC, infrared, iButton və USB HID mövzularında tədris və yoxlama.
- M5Stick: kiçik ESP32 əsaslı proqramlaşdırıla bilən cihaz; Wi-Fi/Bluetooth, ekran, sensor və IoT layihələri. Dəqiq funksiyalar modelə bağlıdır.
- LILYGO T-Embed: ESP32-S3, rəngli ekran, idarəetmə düyməsi/enkoder, Wi-Fi/Bluetooth; T-Embed CC1101 variantında əlavə Sub-GHz və NFC modulları.
- ESP32-S3 custom handheld: xüsusi ekran, sensorlar, əlavə RF modulları və öz firmware-i ilə məqsədə uyğun qurulan portativ laboratoriya cihazı.
- CASPER AI: cihazların özləri ilə qarışdırılmamalıdır; mənim hazırladığım hadisə monitorinqi, səsli bildiriş və vizual təhlükəsizlik interfeysi istiqamətində inkişaf edən layihədir.
Vacib fərq: Hər cihazın üzərindəki menyu və ya firmware adı onun bütün hücumları avtomatik yerinə yetirdiyi demək deyil. Real imkan hardware + firmware + əlavə modul + qanuni tezlik/şəbəkə şərtləri ilə müəyyənləşir.
🐬 Flipper Zero — RF, NFC, RFID və Physical Security
Flipper Zero portativ təhlükəsizlik təhsilində çox tanınan cihazdır. Onun üstünlüyü fərqli fiziki interfeysləri bir korpusda birləşdirməsidir.
Flipper Zero nə üçün istifadə olunur?
- Sub-GHz RF: öz pult və sensorlarının radioprotokollarını anlamaq, uyğun tezliklərdə icazəli yoxlama.
- 125 kHz RFID: uyğun aşağı tezlikli identifikasiya kartlarının iş prinsipini öyrənmək.
- 13.56 MHz NFC: yaxın məsafəli kart və etiket texnologiyalarını araşdırmaq.
- Infrared (IR): öz infraqırmızı pultlarını öyrənmək və sınaqdan keçirmək.
- GPIO: əlavə elektronik modullar və prototipləşdirmə.
- USB HID / BadUSB təlimi: təhlükəli USB klaviatura etimadı riskini zərərsiz, icazəli simulyasiyada göstərmək.
Pentest rolu: physical security awareness, access-control audit, RF inventarlaşdırma və cihazın etimad sərhədləri. Məhdudiyyət: Flipper Zero təkbaşına ümumi təyinatlı Wi-Fi pentest cihazı deyil; Wi-Fi ssenariləri üçün ayrıca uyğun modul və proqram təminatı lazım ola bilər. NFC/RFID də bütün kartların sındırılması demək deyil.
📱 M5Stick — Kiçik Ölçüdə ESP32 və Wireless Security
M5Stick ailəsi kompakt ESP32 inkişaf platformalarıdır. Məsələn M5StickC Plus2 tipli modellər kiçik ekranlı, portativ IoT və proqramlaşdırma layihələrinə uyğundur.
İstifadə sahələri:
- Wi-Fi inventory: öz laboratoriya şəbəkəsində SSID və siqnal göstəricilərini müşahidə etmək.
- Bluetooth/BLE discovery: ətrafdakı öz test cihazlarının reklam paketlərini və identifikatorlarını öyrənmək.
- Wireless monitoring interface: monitorinq serverindən gələn statusları portativ ekranda göstərmək.
- Sensors / automation: hərəkət, düymə, xəbərdarlıq və digər IoT hadisələrinə reaksiya.
- Custom firmware / programming: Arduino, ESP-IDF və modelə uyğun proqramlaşdırma mühitləri.
Pentest rolu: daşınan sensor, protokol öyrənmə və təhlükəsizlik maarifləndirməsi. M5Stick Flipper Zero-nun bütün RF/NFC imkanlarını standart olaraq əvəz etmir; funksiyalar model və qoşulan modullara görə dəyişir.
🔥 LILYGO T-Embed və T-Embed CC1101 — RF + Wi-Fi/BLE
T-Embed və T-Embed CC1101 eyni ad altında qarışdırılan, lakin fərqli hardware imkanları olan qurğulardır.
Standart T-Embed: ESP32-S3, 1.9 düymlük TFT, rotary encoder, Wi-Fi, Bluetooth LE, audio və IoT proqramlaşdırma interfeysləri.
T-Embed CC1101: bunlara əlavə olaraq CC1101 Sub-GHz transceiver, bəzi versiyalarda PN532 NFC, IR və digər periferik imkanları təqdim edir. Modeli və reviziyanı alışdan əvvəl dəqiqləşdirmək lazımdır.
Pentest rolu: uyğun radioprotokolların təhlili, öz simsiz cihazlarının test edilməsi, portativ təsvir və monitorinq. CC1101 mövcudluğu bütün tezliklərdə sərbəst yayım icazəsi vermir və cellular/LTE baza stansiyası qurmaq qabiliyyəti demək deyil.
💀 ESP32-S3 + Valhalla Firmware — Custom Wireless Lab
Mənim laboratoriya yanaşmamda ESP32-S3 sadəcə mikrokontroller deyil: ekran, düymələr, server API-si və əlavə modullarla xüsusi cybersecurity handheld kimi istifadə edilə bilən platformadır.
Şəkildəki cihazın ekranında Valhalla interfeysi və Wi-Fi, Bluetooth, 2.4 GHz, Sub-GHz, RFID, Tools, Settings kimi menyu mövzuları görünür. Bu menyular firmware-in təqdimatıdır; konkret cihazda RF modullarının quraşdırılması və hər funksiyanın işlək olması ayrıca yoxlanmalıdır.
Mümkün laboratoriya mövzuları:
- Wi-Fi reklam mühitinin monitorinqi;
- öz BLE cihazlarının reklam paketlərinin müşahidəsi;
- ekranlı security status dashboard;
- serverə telemetriya və event göndərilməsi;
- CASPER səsli xəbərdarlıq üçün hadisə inteqrasiyası;
- RFID/NFC və Sub-GHz üzrə ayrıca uyğun hardware olduqda yoxlamalar;
- təhlükəsizlik tələbələri üçün mikrocontroller, firmware və embedded security tədrisi.
Əsas mesaj: yalnız firmware adını dəyişmək cihazın radio çipini və hardware məhdudiyyətlərini dəyişmir.
⚖️ Flipper Zero vs M5Stick vs T-Embed vs ESP32-S3
| Cihaz | Güclü tərəfi | Penetrasiya testlərində tipik rolu | Nəzərə alınmalı məqam |
|---|---|---|---|
| Flipper Zero | Sub-GHz, NFC, LF RFID, IR, GPIO | Fiziki/RF təhlükəsizlik tədrisi | Wi-Fi imkanları əlavə modullardan asılı ola bilər |
| M5Stick | Kompakt ESP32 və Wi-Fi/BLE | Portativ IoT sensoru, BLE/Wi-Fi müşahidəsi | Modeldən asılı periferik imkanlar |
| T-Embed (standart) | ESP32-S3, ekran, enkoder, audio | Wireless/IoT prototipləri | CC1101 və NFC standart versiyada olmaya bilər |
| T-Embed CC1101 | ESP32-S3 + Sub-GHz + NFC | Çoxprotokollu RF/IoT laboratoriyası | Hardware reviziyası, regional radio qaydaları |
| Custom ESP32-S3 | Açıq layihə və fərdiləşdirmə | CASPER inteqrasiyası, alert, log, sensor | Hər əlavə funksiya ayrıca modul və kod tələb edə bilər |
Hansı daha yaxşıdır? Fiziki təhlükəsizlik mövzusu üçün Flipper Zero; portativ proqramlaşdırma üçün M5Stick; genişləndirilmiş RF kombinasiyaları üçün məhz CC1101 variantlı T-Embed; xüsusi CASPER AI arxitekturası üçün ESP32-S3 uyğun seçimlərdir. Universal “ən güclü hacker cihazı” anlayışı yoxdur.
📡 Wi-Fi Security — Evil Twin və Fake Wi-Fi Nədir?
Evil Twin real Wi-Fi şəbəkəsinə bənzəyən saxta giriş nöqtəsi vasitəsilə istifadəçini səhv şəbəkəyə qoşulmağa təşviq edən təhlükə modelidir. Fake Wi-Fi / Rogue AP isə şəbəkədə icazəsiz və ya aldadıcı giriş nöqtələrinin mövcudluğu ilə bağlı daha geniş mövzudur. Hər Rogue AP mütləq Evil Twin deyil.
Penetration Testing üçün əsas yoxlama sualları:
- Eyni və ya bənzər SSID göründükdə cihaz və istifadəçi bunu necə ayırd edir?
- Giriş nöqtəsinin BSSID, təhlükəsizlik parametrləri və real infrastrukturla əlaqəsi necə qiymətləndirilir?
- İstifadəçi saxta giriş səhifəsini necə tanıya bilər?
- Quruluş WPA2/WPA3, sertifikat yoxlaması və enterprise Wi-Fi siyasəti baxımından nə qədər davamlıdır?
- Blue Team şübhəli AP-ni hansı telemetriya ilə görür?
Təhlükəsizlik prinsipləri: tanınmayan Wi-Fi-a avtomatik qoşulmağı məhdudlaşdırmaq, HTTPS və sertifikat xəbərdarlıqlarına fikir vermək, enterprise şəbəkələrində sertifikat təsdiqini düzgün qurmaq, WPA3/PMF dəstəyini uyğun hallarda aktivləşdirmək və şəbəkə inventarını mütəmadi yeniləmək.
⚡ Beacon Flood / Beacon Spam — SSID Siyahısı Niyə Dolur?
802.11 Beacon frame giriş nöqtələrinin şəbəkə haqqında məlumat yaydığı idarəetmə çərçivəsidir. Nəzarət olunan test mühitində çoxsaylı şəbəkə reklamı simulyasiya edildikdə cihazın Wi-Fi siyahısında çoxlu SSID görünə bilər. Bu davranış Beacon Flood və ya Beacon Spam kimi müzakirə olunur.
Bu testin məqsədi şəbəkəni pozmaq yox, wireless visibility, UI behavior, anomaliya deteksiyası və istifadəçi maarifləndirməsi ola bilər.
Blue Team üçün müşahidə göstəriciləri: qısa müddətdə yeni SSID sayının kəskin artması, eyni radio mühitində qeyri-adi BSSID/SSID nümunələri, beacon interval və vendor məlumatlarının uyğunsuzluğu, eyni sahədə tez-tez dəyişən siqnal mənzərəsi. Tək bir göstərici hücumun qəti sübutu deyil.
🟦 Bluetooth Spam / BLE Advertising Security
Bluetooth Low Energy (BLE) cihazların xidmət və mövcudluq məlumatlarını reklam paketləri ilə bildirməsinə imkan verir. Bəzi laboratoriya ssenariləri çoxsaylı reklamların və ya bildirişə bənzər davranışların cihaz interfeysinə təsirini göstərir; buna gündəlik dildə Bluetooth Spam deyilir.
Bluetooth təhlükəsizlik testi ilə öyrənilən mövzular:
- BLE advertising və discovery iş prinsipi;
- pairing sorğularına və tanınmayan cihazlara etibar riski;
- mobil cihazlarda lazımsız bildirişlər və istifadəçi təcrübəsi;
- Bluetooth aktivliyi üçün normal baza xəttinin yaradılması;
- monitorinqdə reklam tezliyi, cihaz sayının dəyişməsi və anomaliyalar.
Müdafiə: əməliyyat sistemini yeniləmək, naməlum qoşulma sorğularını qəbul etməmək, istifadə edilməyəndə görünürlük rejimini məhdudlaşdırmaq, şübhəli davranışı loglamaq və çoxsaylı reklamları avtomatik olaraq cihazın komprometasiya sübutu saymamaq.
🧪 Mənim Real Laboratoriya Testlərim — Reel Demo
CyberShieldy laboratoriyasında portativ cihazlarla aşağıdakı mövzular üzərində nümayiş və sınaqlar apardım:
1. Evil Twin / Fake Wi-Fi — oxşar simsiz şəbəkə identifikatorlarının yaratdığı riskin və təhlükəsizlik monitorinqi ehtiyacının öyrənilməsi.
2. Wi-Fi Beacon testləri — çoxsaylı SSID reklamı davranışının və bunun cihazların Wi-Fi siyahısında necə göründüyünün müşahidəsi.
3. Bluetooth Spam / BLE testləri — BLE reklam aktivliyinin mobil cihazlarda və təhlükəsizlik laboratoriyasında necə göründüyünün nümayişi.
4. CASPER AI səsli xəbərdarlıqları — wireless security hadisələrinin ekranda və səsli bildiriş formasında təqdim edilməsi ideyasının nümayişi.
Bu, mənim Reels formatında paylaşdığım real tədris layihəsinin mövzusudur. Məqalədəki SIEM korrelyasiya, avtomatlaşdırılmış təsnifat və əlavə sensor ssenarilərinin hamısı həmin bir Reel-də tam sınaqdan keçirilib kimi təqdim edilmir; onların bir qismi CASPER platformasının arxitekturası və inkişaf istiqamətidir.
🤖 CASPER AI Voice Alerts — Hadisə Səsə Necə Çevrilir?
CASPER AI layihəsinin maraqlı tərəfi təhlükəsizlik hadisəsinin sadəcə terminalda görünməməsi, fiziki interfeys və səs vasitəsilə istifadəçiyə çatdırılmasıdır.
1
2
3
4
5
6
7
8
9
10
11
12
13
CONTROLLED WIRELESS TEST
          ↓
WI-FI / BLE OBSERVATION
          ↓
SECURITY SENSOR / TEST LOG
          ↓
CASPER MONITORING SERVER
          ↓
EVENT TYPE + CONTEXT
          ↓
CASPER DISPLAY / ANDROID VOICE
          ↓
SECURITY ALERT + HUMAN REVIEW
Aşağıdakı status və səslər tədris üçün nümunə alert mətnləridir:
1
2
3
4
5
CASPER AI — WIRELESS SECURITY
STATUS: MONITORING ACTIVE
EVENT: SUSPICIOUS SSID PATTERN
RISK: INVESTIGATE
ACTION: REVIEW ACCESS POINT INVENTORY
🎙️ “Diqqət! Wi-Fi mühitində qeyri-adi şəbəkə reklam aktivliyi müşahidə edildi. CASPER təhlükəsizlik yoxlamasını tövsiyə edir.”
🎙️ “Diqqət! Bluetooth reklam trafikində anomaliya müşahidə olundu. Hadisə analiz üçün qeyd edildi.”
Vacib texniki fərq: Səsli bildirişin olması avtomatik olaraq hücumun kriptoqrafik və ya forensik təsdiqi demək deyil. Alert analitik araşdırma üçün siqnaldır, yekun qərar deyil.
🔴 Red Team — Hücum Məntiqini Öyrənmək
Red Team icazəli sınaqda müdafiə sisteminin hansı davranışlara reaksiyasını yoxlayır:
- Evil Twin mövzusunda identifikasiya və istifadəçi etimadı;
- Fake Wi-Fi və Rogue AP mühitində policy yoxlamaları;
- Beacon anomaliyalarının nə qədər görünən olması;
- BLE reklamlara və pairing cəhdlərinə cavab;
- portable IoT alətlərinin infrastruktura qoşulanda yaratdığı audit izləri.
Əsl ölçü “ekranda neçə şəbəkə göstərdim?” deyil. Əsl ölçü sınağın məqsədi, müşahidə olunan risk, əldə edilən sübut və müdafiə nəticəsidir.
🔵 Blue Team — Detection, Analysis, Response
Blue Team üçün nümunə müşahidə sahələri:
| Hadisə | Monitorinq siqnalı | Müdafiə reaksiyası |
|---|---|---|
| Fake Wi-Fi / Rogue AP | Yeni AP və tanınmayan BSSID | AP inventarı ilə müqayisə, yoxlama |
| Evil Twin şübhəsi | Oxşar SSID + fərqli təhlükəsizlik profilı | Sertifikat və AP konfiqurasiyasını təsdiqləmə |
| Beacon Flood | Yeni SSID-lərin anomal artması | Spektr/802.11 analiz, false positive yoxlaması |
| BLE Spam | BLE reklamlarının qəfil sıxlaşması | Mənbə təhlili, mobil bildiriş siyasəti |
| Unknown IoT device | Yeni cihaz və anormal davranış | Segmentasiya, NAC/asset inventory |
İstifadə oluna bilən müdafiə komponentləri: WIDS/WIPS, monitor-mode Wi-Fi sensoru, IDS/IPS, SIEM, endpoint security, firewall, NAC, mobil təhlükəsizlik monitorinqi və SOC analizi. Qeyd: klassik kabel şəbəkəsi IDS sistemi öz-özünə havadakı bütün 802.11 idarəetmə çərçivələrini görmür; bunun üçün uyğun radio sensoru lazımdır.
🟣 Purple Team — Hücum və Müdafiəni Birləşdirmək
1
2
3
4
5
6
7
8
9
10
11
RED TEAM: CONTROLLED SIMULATION
               ↓
WIRELESS EVENT / OBSERVATION
               ↓
BLUE TEAM: TELEMETRY + VALIDATION
               ↓
CASPER AI: DISPLAY + VOICE ALERT
               ↓
ANALYST: TRIAGE + RESPONSE
               ↓
DETECTION RULE IMPROVEMENT
Purple Team yanaşmasının gücü buradadır: testdən sonra hansı müşahidə qaydasının işlədiyini, hansının yanlış pozitiv yaratdığını və hansı təhlükəni qaçırdığını müqayisə etmək mümkündür.
🛡️ Wi-Fi Hücumlarından Necə Qorunmaq Olar?
- Şirkət və laboratoriya üçün tanınmış SSID/BSSID inventarı saxla.
- Mümkün olduqda WPA3, uyğun təhlükəsizlik parametrləri və Protected Management Frames (PMF) istifadə et.
- 802.1X Enterprise istifadə olunursa server sertifikatının yoxlanmasını düzgün konfiqurasiya et.
- Naməlum və oxşar adlı Wi-Fi-lara auto-join davranışını məhdudlaşdır.
- Şübhəli captive portalda şəxsi məlumat və parol yazma.
- Wireless sensorlarından gələn anomaliyaları SIEM-də digər mənbələrlə təsdiqlə.
- Bluetooth pairing istəklərini və lazımsız discoverable rejimini nəzarətdə saxla.
- IoT qurğularını ayrıca VLAN/segmentdə saxla, firmware yeniləmələrini izləyib sına.
- Yalnız icazəli və izolə edilmiş laboratoriyada simulyasiya apar; başqa istifadəçilərin rabitəsinə müdaxilə etmə.
🏫 Kiber Təhlükəsizlik və Hacker Dərsləri Üçün Tədris Planı
CyberShieldy Academy kontekstində bu layihə aşağıdakı mövzuları izah etmək üçün istifadə oluna bilər:
- Modul 1 — Network fundamentals: TCP/IP, SSID, BSSID, 802.11, access point, channel anlayışları.
- Modul 2 — Wireless security: WPA2/WPA3, PMF, Rogue AP, Evil Twin təhlükəsi.
- Modul 3 — Bluetooth security: BLE reklam paketləri, pairing, device trust.
- Modul 4 — Embedded / IoT: ESP32-S3, M5Stick, firmware, GPIO və sensorlar.
- Modul 5 — Physical / RF: Flipper Zero, Sub-GHz, NFC, RFID və IR əsasları.
- Modul 6 — Red Team: icazəli test planı, məqsəd və sübut.
- Modul 7 — Blue Team: detection, alert triage, WIDS, SIEM, SOC.
- Modul 8 — AI + automation: CASPER AI, event parsing, səsli xəbərdarlıq.
- Modul 9 — Purple Team: test nəticələrinə görə müdafiə qaydalarının təkmilləşdirilməsi.
🧠 SOC, SIEM, Wazuh və CASPER AI İnteqrasiyası
Genişləndirilə bilən arxitektura konsepti:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
FLIPPER / M5STICK / T-EMBED / ESP32-S3
               ↓
AUTHORIZED WIRELESS LAB
               ↓
WI-FI / BLE TELEMETRY SENSOR
               ↓
EVENT LOG / MONITORING SERVER
               ↓
WAZUH / SIEM CORRELATION (WHEN INTEGRATED)
               ↓
CASPER EVENT API
               ↓
TFT STATUS + ANDROID TTS / VOICE
               ↓
SOC ANALYST / INSTRUCTOR
Wazuh, SIEM, SOC, IDS/IPS, AI Cybersecurity və Security Automation kimi anlayışlar burada vahid təhlükəsizlik prosesinin mərhələləridir. Bu sxem inteqrasiya konseptidir; hər konkret hadisə üçün end-to-end inteqrasiyanın işləməsi ayrıca log, API və bildiriş testi ilə təsdiqlənməlidir.
Məntiqli event sahələri:
1
2
3
4
5
6
7
8
{
  "project": "CASPER AI WIRELESS SECURITY LAB",
  "event_type": "wireless_anomaly",
  "source": "authorized_lab_sensor",
  "severity": "review",
  "category": "wifi_or_ble",
  "action": "analyst_verification_required"
}
Bu nümunə təhlükəsiz şərti event formatıdır, real logdan çıxarış deyil.
❓ Tez-tez Verilən Suallar — FAQ
Flipper Zero ilə Wi-Fi test etmək olur?
Bəzi Wi-Fi ssenariləri əlavə uyğun hardware və firmware ilə mümkündür; standart cihazın əsas gücü Wi-Fi deyil, RF/NFC/RFID/IR kimi funksiyalardır.
M5Stick hacker cihazıdır?
M5Stick proqramlaşdırıla bilən IoT inkişaf cihazıdır. Ethical hacking dərslərində sensor və wireless müşahidə üçün yararlıdır; məqsəd və proqram təminatı onun rolunu müəyyən edir.
T-Embed bütün RF funksiyalarını dəstəkləyir?
Xeyr. Standart T-Embed və T-Embed CC1101 eyni deyil. Sub-GHz/NFC üçün konkret variant və reviziya yoxlanmalıdır.
ESP32-S3 Valhalla bütün menyuları işlədirmi?
Menyunun görünməsi bütün funksiyaların qoşulu olduğunu göstərmir. Hər imkan üçün uyğun radio çip, antenna, pinout, firmware və sınaq lazımdır.
Evil Twin ilə Fake Wi-Fi eynidirmi?
Qismən əlaqəlidir, amma tam eyni deyil. Evil Twin adətən həqiqi şəbəkəni təqlid edən saxta AP ssenarisidir; Rogue AP daha geniş anlayışdır.
Beacon Flood nəyi göstərir?
802.11 reklam mühitində anormal sayda SSID/BSSID görünməsi kimi davranışı. Bu, yalnız müşahidə və əlavə analizlə düzgün şərh edilə bilər.
Bluetooth Spam ilə telefon hack olunur?
Xeyr, spam və bildiriş narahatlığı avtomatik olaraq telefona giriş əldə etmək demək deyil. Real komprometasiya iddiası ayrıca texniki sübut tələb edir.
CASPER AI özü hücum edir?
Layihənin burada təqdim edilən əsas funksiyası təhlükəsizlik hadisələrini izləmək və bildirməkdir; icazəli testin müdafiə tərəfindən necə görüldüyünü izah etməyə kömək edir.
🔐 Etik və Hüquqi Çərçivə
Bütün wireless, Bluetooth, RF və penetrasiya testləri yalnız öz cihazlarında və ya yazılı icazə verilmiş mühitdə aparılmalıdır. Real istifadəçilərin şəbəkə bağlantısını pozmaq, razılıqsız saxta giriş səhifəsi ilə məlumat toplamaq, üçüncü şəxslərin cihazlarına arzuolunmaz paketlər göndərmək və qanunsuz radiotezlik ötürməsi etmək yolverilməzdir.
Bu məqalə təlim, maarifləndirmə, təhlükəsizlik təhlili və müdafiə məqsədilə hazırlanıb; hücum payloadları, parol toplama ssenariləri və yayım sui-istifadəsi təlimatları verilmir.
👨💻 Layihənin Müəllifi — Savaylov Emin
Savaylov Emin
🛡️ Kibertəhlükəsizlik mütəxəssisi
🔴 Red Team • 🔵 Blue Team • 🟣 Purple Team istiqamətləri üzrə təlimçi
🤖 CyberShieldy CASPER AI layihəsinin müəllifi və inkişaf etdiricisi
🌐 CyberShieldy.com
Layihədə Cybersecurity, Ethical Hacking, Wireless Security, IoT, ESP32, AI Automation, SOC və SIEM anlayışları real tədris prosesində vizual nümayişlə birləşdirilir.
🔗 Oxşar CyberShieldy Mövzuları
- 📡 Wi-Fi hücumları və təhlükəsizlik tövsiyələri
- 🤖 CASPER AI — Wi-Fi Security və Rogue AP Detection
- 📊 SIEM nədir?
- 🔴🔵 Red Team və Blue Team fərqləri
- 🤖 CASPER AI — Pentest və Cybersecurity Robot
📚 Texniki İstinadlar
- Flipper Zero — Sub-GHz rəsmi sənədləri
- LILYGO T-Embed — rəsmi sənədlər
- LILYGO T-Embed CC1101 — rəsmi sənədlər
Cihazların firmware, hardware reviziyası və proqram imkanları dəyişə bilər; hər zaman istehsalçının aktual sənədlərinə baxmaq lazımdır.
📢 Nəticə — CASPER AI ilə Wireless Attack Detection
Flipper Zero, M5Stick, T-Embed, ESP32-S3 və CASPER AI bir-birini əvəz edən eyni cihazlar deyil. Onların birlikdə öyrədilməsi simsiz təhlükəsizliyin müxtəlif qatlarını nümayiş etdirməyə imkan verir: RF, Wi-Fi, Bluetooth, IoT, firmware, protokol görünürlüğü, threat detection və real-time security alert.
Mənim Evil Twin, Fake Wi-Fi, Beacon və Bluetooth laboratoriya sınaqlarıma dair Reel nümayişi bu mövzunun praktiki hissəsini göstərir; CASPER AI səsli xəbərdarlıq ideyası isə hadisələrin insanlar tərəfindən daha tez anlaşılması üçün əlavə interfeysdir.
1
2
3
4
5
6
7
8
9
10
11
12
13
AUTHORIZED WIRELESS TEST
          ↓
SECURITY TELEMETRY
          ↓
DETECTION + VALIDATION
          ↓
CASPER AI ALERT
          ↓
VOICE + DISPLAY
          ↓
BLUE TEAM RESPONSE
          ↓
SAFER NETWORK
“Kibertəhlükəsizlik yalnız hücum alətlərini tanımaq deyil — Wi-Fi və Bluetooth risklərini anlamaq, təhlükənin izini görmək, vaxtında aşkarlamaq və müdafiəni gücləndirməkdir.” — Savaylov Emin, CyberShieldy CASPER AI
📹 Real Reel: CASPER AI Wireless Security Lab